Най-вероятно сте попадали на не една фишинг измама в интернет. Получавате SMS или имейл, който изглежда като съобщение от популярна куриерска фирма. В него се казва, че имате неполучена пратка и трябва да потвърдите адреса си и да платите малка такса за повторна доставка. В съобщението има линк, който ви отвежда до уебсайт, изглеждащ като официалния сайт на куриера. Там въвеждате данните на банковата си карта, без да подозирате, че сайтът е фалшив, а след това ви липсват 300 лева от сметката. Същият сценарий се повтаря с банката, както и с други уж „официални институции“. Как да не се хванем на въдицата и да различим измамата? Кога е правилният момент да говорим с детето за рисковете при плащане в интернет? Какво да правим, ако ни откраднат парите от картата?
Темата е част от съвместната ни рубрика с Yettel и Центъра за безопасен интернет ДА ОЦЕЛЕЕШ КАТО РОДИТЕЛ В ДИГИТАЛНИЯ СВЯТ. В нея вие ни задавате въпроси за всичко, което ви интересува за дигиталния свят на децата, а ние – с помощта на опитни експерти – отговаряме. Пишете ни с въпросите и казусите си на editorial@maikomila.bg.
КОНКРЕТЕН КАЗУС
Получихме имейл със следния казус: „Срам не срам ви пиша. Не знаех какво е фишинг атака. Докато не получих мейл от моята банка и не се наложи да си попълвам името, адреса и номера на картата в имейл. Е, оказа се, че са ми дръпнали над 300 евро от картата. Добре, че банката сама я блокира. Искам да разкажа за това на сина си, който е сега в 7 клас, но хем ме е срам, хем не съм сигурна какво точно да му обясня, защото искам да е с цел да го предпазя. Може би да му предложа някакви правила… Благодаря ви“.
На казуса отговарят Емилиан Златев и Антоанета Василева:

Антоанета Василева е експерт по онлайн безопасност, координатор на Националния център за безопасен интернет и част от екипа на Асоциация Родители. Антоанета е опитен обучител, консултант и експерт в мониторинга по темите, свързани с трафика на хора, миграцията и рисковото поведение в интернет. Има опит в директната работа с уязвими групи (като жени, деца, младежи, роми и др.) и подкрепа за жертвите на престъпления.
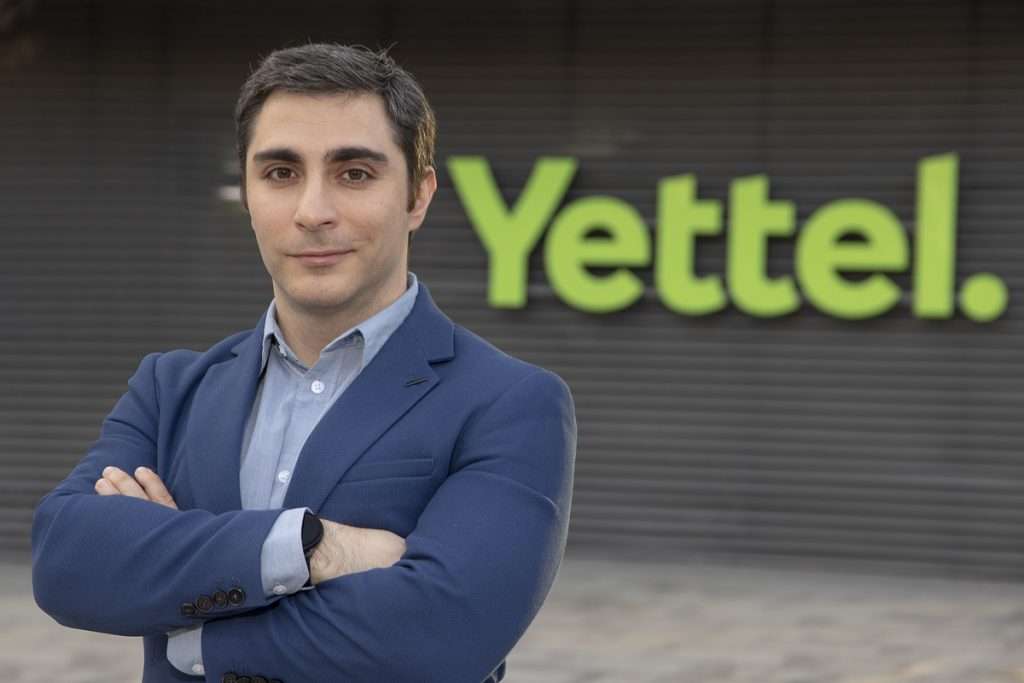
Емилиан Златев e мениджър „Защита на личните данни и етика“ в Yettel. Toй е в екипа на телекома повече от 10 години и в момента се грижи за защитата на личните данни, която е стратегически приоритет за компанията. Завършил е право в СУ „Св. Климент Охридски“. Освен това е сертифициран специалист по защита на личните данни за Европа (CIPP/E) и член на Международната асоциация на специалистите по защита на личните данни.
Какво е фишинг атака и защо падаме в този капан толкова лесно?
„Фишинг атаките са сред най-често срещаните форми на онлайн измами. При тях измамниците използват социално инженерство. Социалното инженерство е техника, чрез която хора или групи манипулират и заблуждават други, за да получат чувствителна информация или да ги накарат да извършат действия, застрашаващи тяхната сигурност. Вместо на технически умения, то разчита основно на психологията и човешкото поведение.
Така злосторниците се опитват да ни примамят да споделим лична или финансова информация, или да инсталираме зловредни програми или вируси. За целта обикновено се представят за доверена институция – банка, куриерска фирма, социална мрежа или онлайн магазин. Една от основните причини за успеха на фишинг атаките е, че се опитват да предизвикат емоционална реакция в нас и усещане за спешност. А така е много по-вероятно действията ни да бъдат импулсивни и необмислени, защото са водени от страх или от желанието ни да получим нещо, което е твърде хубаво, за да е истина – а то в действителност не е“, обяснява Емилиан Златев, мениджър „Защита на личните данни“ в Yettel.
Емилиан дава следния пример: „Получавате имейл, който изглежда като да е изпратен от вашата банка. В него пише, че има проблем с профила ви за онлайн банкиране и до 24 часа трябва да обновите своето потребителско име и парола, тъй като в противен случай сметките ви ще бъдат блокирани. В имейла има линк, който води до фалшив сайт, който изглежда като сайта на банката ви. В него трябва да въведете своите текущи данни за вход, за да може след това да ги „обновите“. При тази атака измамниците се опитват да ви уплашат, че ако не действате бързо, ще загубите достъп до парите си.“ И истината, е че доста хора се връзват. Нищо че банките постоянно ни предупреждават, че никога няма да ни звънят по телефона или да ни изпращат имейли, в които да искат от нас споделяне на каквито и да е данни.
Как да преценим дали даден сайт е легитимен?
Предвид бурното развитие на изкуствения интелект, това е сложна задача. Но има няколко червени флага, за които трябва да внимавате, съветват експертите:
- в адреса на сайта има грешки или неговото изписване е различно от адреса на легитимния сайт, който познавате – например адресът на сайта, който се показва във браузъра е examp1e.com вместо example.com;
- сайтът не използва криптирана връзка, тоест в полето за адрес на браузъра няма https:// или символа катинарче;
- легитимното име на сайта е в поддомейн – например вместо „example.com“, в браузъра се показва example.security-alert.com;
- съдържанието на сайта е твърде общо и неясно и от него не може да разберете каква точно е целта му;
- в съдържанието на сайта има правописни или граматически грешки, линковете в него не работят или има разлики в логото и/или брандинг елементите в сравнение с легитимния сайт;
- на сайта не е посочено кой е неговият администратор, липсват валидни данни за контакт или наличните данни изглеждат съмнително;
„Съвременните браузъри предупреждават, когато даден сайт е съмнителен. Затова е важно да използвате техните актуални версии и да бъдете внимателни за такива предупреждения“, казва Емилиан Златев. „При съмнение, че даден сайт е компрометиран, може да използвате онлайн инструменти за проверка като Google Safe Browsing, URLVoid или Norton SafeWeb. Те не могат да гарантират пълна точност. Затова, ако подозирате, че става въпрос за фишинг атака, може да пробвате нарочно да въведете грешно потребителско име и парола и измамните сайтове вероятно ще ги приемат за верни – защото целта им е да ви ги вземат, докато легитимните сайтове ще ги валидират и ще върнат съобщение за грешка“, обръща внимание Емилиан.
Антоанета Василева добавя, че „дяволът е в детайлите“: „Компрометираните сайтове често изискват прекалено много лична информация, показват агресивни реклами или предлагат оферти, които изглеждат твърде добри, за да са истина. Дизайнът често е непрофесионален, с липса на прозрачност относно собствеността или политиките им. Научете детето или потребителя да проверява тези детайли, за да избегне рискове, и го насърчете винаги да се консултира, ако има съмнения“.
Какво да правим, ако все пак ни откраднат парите от картата?
Когато установите неоторизирани трансакции с ваша карта, трябва да се свържете с обслужващата ви банка максимално бързо и да поискате да блокират картата, съветва Емилиан Златев.
„Задължително трябва да проверите всички трансакции и да отбележите тези, за които сте сигурни, че са неоторизирани, или за които се съмнявате. Както и да сигнализирате в полицията. Ако става въпрос за фишинг атака, задължително трябва да смените паролите и кодовете за достъп до онлайн банкирането ви.“
Ако това се случи с детето, уверете го, че няма да бъде обвинявано и че е важно да се реагира бързо, допълва Антоанета Василева. След това се свържете с банката, за да блокирате картата и да предотвратите злоупотреби. Покажете на детето как да проверява за неоторизирани плащания и го научете да не споделя данните на картата си с никого, за да се предпазва в бъдеще.
Кога е правилният момент да говорим с децата за пари и за рисковете при плащане в интернет?
„Зависи от възрастта и опита на самото дете с онлайн средата. Но още на 5–7 години е добре да запознаете детето с основните понятия за парите. В ранна училищна възраст (8–10 години) можете да въведете концепцията за бюджетиране и да обясните защо е важно да си пазят парите за училище, защо е важно да се спестява“, казва Антоанета. И допълва, че през юношеството (11–13 години), е важно да обсъдите рисковете, свързани с онлайн плащанията – именно фишинг атаките и свързаните с тях фалшиви сайтове и изискване на лични данни.
Ако децата имат дебитни карти, е важно да им обясним защо не трябва да споделят номера на картата в интернет. Или ако вече правят малки разходи онлайн, да покажем как да проверяват дали сайтът е сигурен. „В тийнейджърска възраст (14+ години) можете да разгледате по-сложни теми като разликата между дебитни и кредитни карти. Какво са лихвите и как се разпознават измами или неоторизирани трансакции. Научете децата също как да проверяват своите трансакции и какво да правят, ако имат съмнения за нередности“, съветва Антоанета Василева. Според нея колкото по-естествено и открито говорим по тези теми, толкова по-подготвени ще бъдат децата ни за безопасно и отговорно управление на парите си онлайн. „Използвайте примери от реалния живот, за да направите разговора по-разбираем. И насърчете детето винаги да се обръща към вас за съвет, ако нещо го притеснява в интернет или във връзка с парите“, допълва тя.
Още не сме свършили, скрол надолу

Видеа, с които да образоваме децата по темата
В Националния център за безопасен интернет има специално разработени материали и интерактивни игри, които учат децата как да разпознават измамите и да се защитават онлайн. В YouTube канала на Центъра можете да намерите над 30 кратки видеа по теми, свързани с онлайн рисковете, включително фишинг атаките.
Вижте повече по темата безопасен интернет в страницата на Yettel.